
Introduction
Les applications modernes sont développées et déployées à un rythme toujours plus soutenu. L’adoption des méthodes Agile, des pratiques DevOps, du cloud et des architectures distribuées permet aux organisations de livrer rapidement de nouvelles fonctionnalités. Cette accélération s’accompagne toutefois d’un enjeu majeur : garantir la sécurité des applications sans ralentir le cycle de développement.
C’est dans ce contexte que s’est développé le concept de DevSecOps, contraction de Development, Security and Operations. Son principe est simple : la sécurité ne doit plus être une étape finale du projet, réalisée juste avant la mise en production. Elle doit être intégrée dès les premières phases du développement et devenir une responsabilité partagée entre les équipes de développement, de sécurité et d’exploitation.
Qu’est-ce que le DevSecOps ?
Dans un modèle traditionnel, la sécurité intervient souvent à la fin du cycle de développement. Une application est développée, testée, puis soumise à une revue de sécurité avant sa mise en production. Cette approche peut conduire à la découverte tardive de vulnérabilités, lorsque leur correction devient coûteuse et peut retarder la livraison.
Le DevSecOps cherche à déplacer la sécurité le plus tôt possible dans le cycle de développement, une approche souvent appelée Shift Left.
La sécurité est alors intégrée aux différentes étapes :
- Conception et architecture
- Développement du code
- Gestion des dépendances
- Intégration continue
- Tests automatisés
- Déploiement
- Supervision et maintenance
L'objectif n'est pas simplement d'ajouter des outils de sécurité à une chaîne CI/CD. Il s'agit surtout de faire de la sécurité un élément permanent du processus de développement.
Pourquoi intégrer la sécurité dès le développement ?
Plus une vulnérabilité est détectée tardivement, plus sa correction peut être complexe.
Une faille identifiée lors de la conception peut généralement être corrigée avant même l'écriture du code. Une vulnérabilité découverte après le déploiement peut, au contraire, nécessiter une modification du code, une nouvelle campagne de tests, un nouveau déploiement et parfois une intervention en production.
Le DevSecOps cherche donc notamment à :
- Réduire le coût de correction des vulnérabilités
- Diminuer le risque d'introduire des failles en production
- Automatiser les contrôles de sécurité
- Améliorer la traçabilité des changements
- Responsabiliser les équipes de développement
- Accélérer la réaction face aux vulnérabilités
La sécurité devient ainsi un critère de qualité du logiciel, au même titre que la performance, la disponibilité ou la maintenabilité.
La sécurité dans la chaîne CI/CD
La chaîne d'intégration et de déploiement continu constitue un élément central du DevSecOps. Elle permet d'automatiser une partie importante des contrôles.
La sécurité ne repose pas uniquement sur les outils
Un piège fréquent consiste à considérer le DevSecOps comme une simple accumulation d'outils de sécurité dans une pipeline CI/CD.
Or, une organisation peut disposer de nombreux scanners sans pour autant avoir un processus de sécurité efficace.
Le DevSecOps repose également sur :
| Pilier | Description | Objectif |
|---|---|---|
| Gouvernance | Les règles de sécurité doivent être clairement définies : quelles vulnérabilités bloquent une livraison ? Quels risques peuvent être acceptés ? Qui décide ? | Définir un cadre clair pour gérer les risques et prendre les décisions de sécurité. |
| Compétences | Les développeurs doivent connaître les principales vulnérabilités et les pratiques de développement sécurisé. Les équipes sécurité doivent également comprendre les contraintes et les méthodes de travail des développeurs. | Développer une culture commune entre les équipes et améliorer la qualité du code. |
| Responsabilité partagée | La sécurité n'est plus uniquement « l'affaire de l'équipe sécurité ». Les développeurs, architectes, équipes infrastructure et responsables sécurité participent collectivement à la réduction du risque. | Faire de la sécurité une responsabilité collective tout au long du cycle de vie de l'application. |
| Automatisation | Les contrôles qui peuvent être automatisés doivent l'être autant que possible afin de fournir un retour rapide aux équipes. | Détecter rapidement les problèmes et intégrer la sécurité naturellement dans les processus CI/CD. |
La sécurité dans le cycle de vie complet
Le DevSecOps ne s'arrête pas lorsque l'application est mise en production.
Une application évolue constamment : nouvelles fonctionnalités, nouvelles dépendances, changements d'infrastructure et nouvelles vulnérabilités apparaissent au fil du temps.
La sécurité doit donc être assurée pendant toute la durée de vie de l'application :
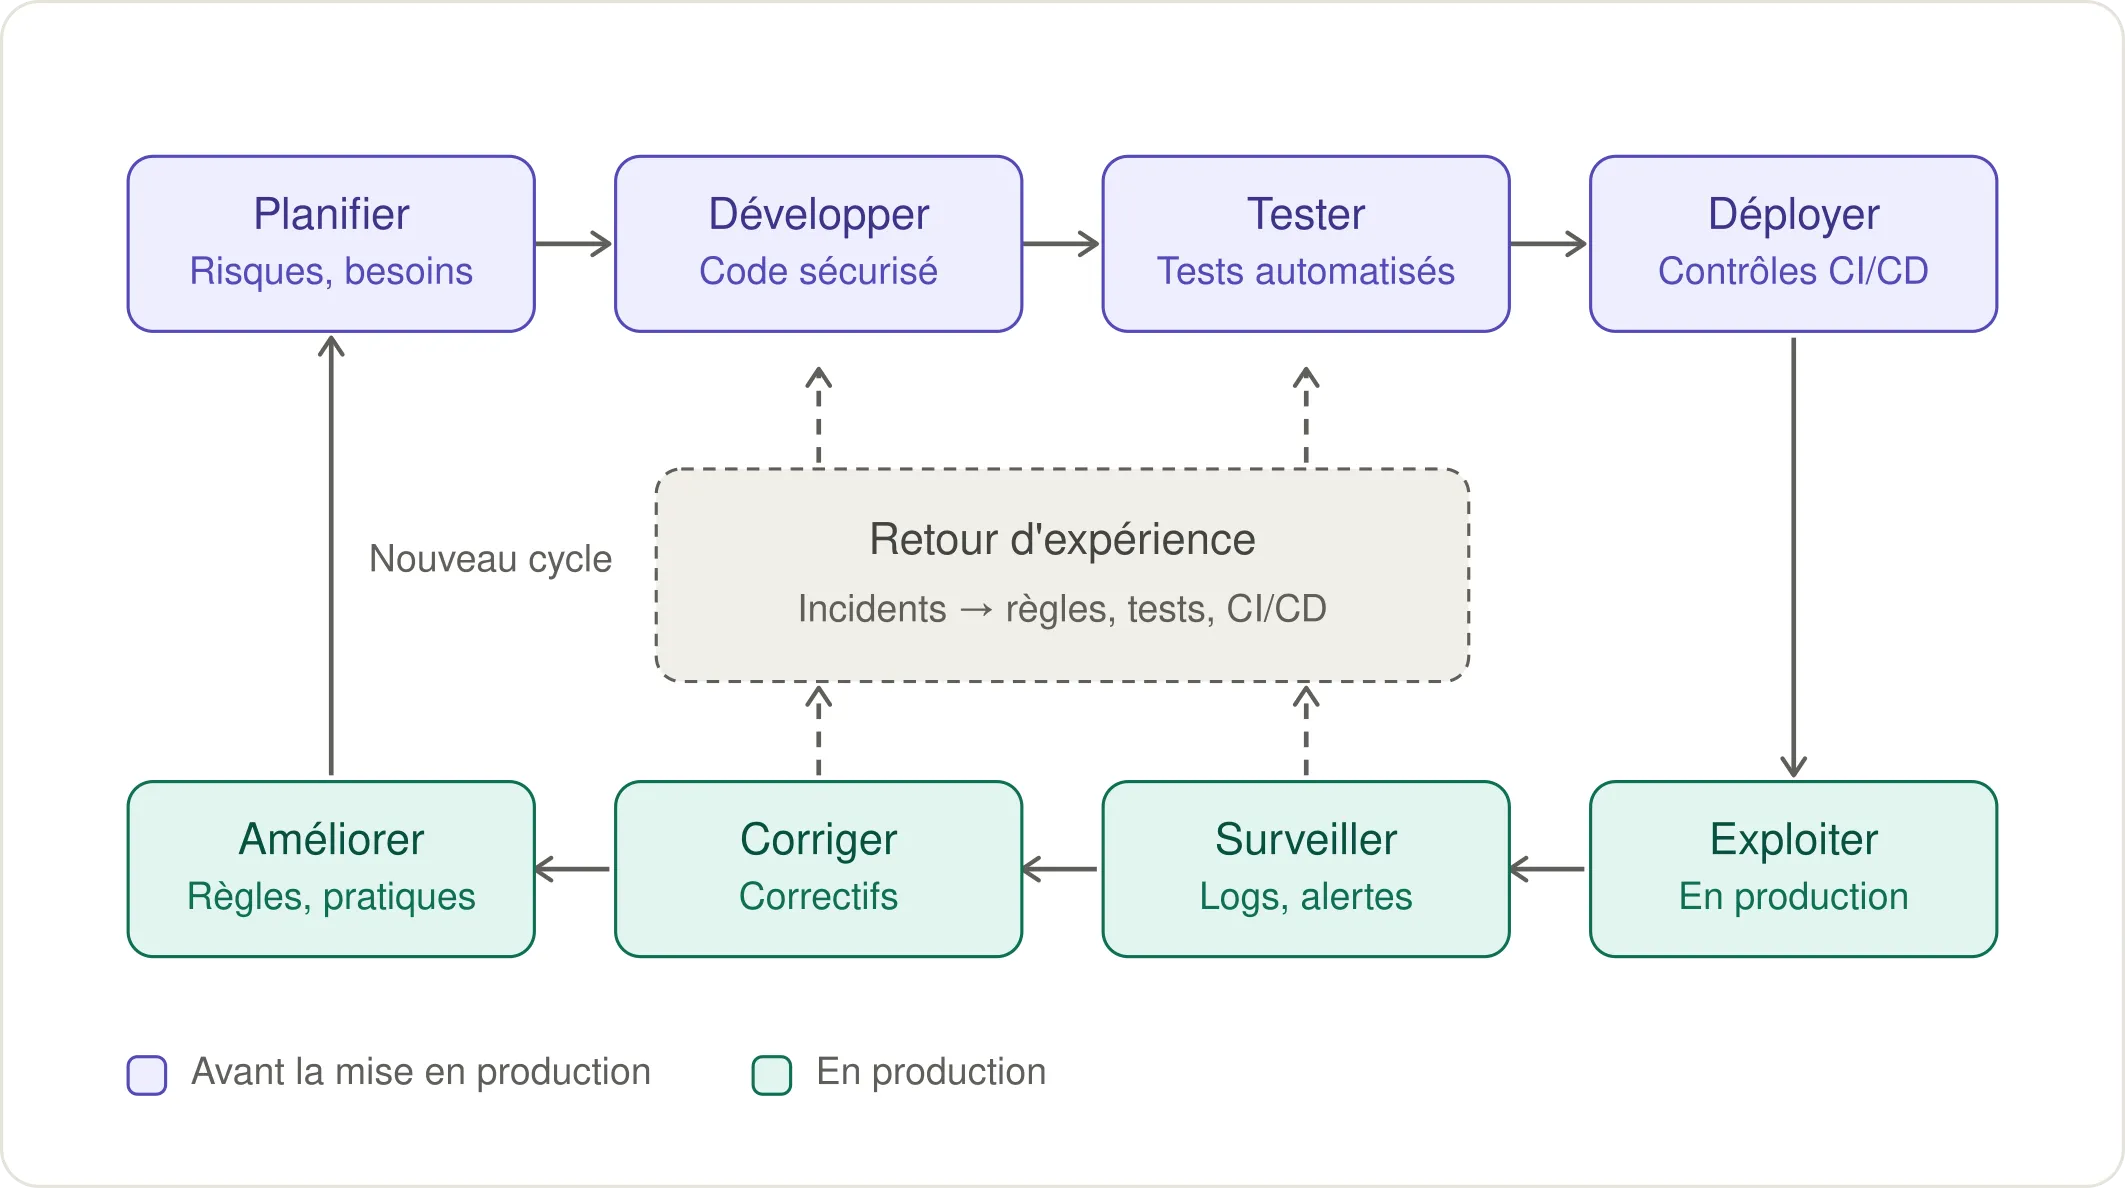
Cette logique permet notamment de mettre en place une boucle de retour d'expérience. Les incidents et vulnérabilités rencontrés en production peuvent alimenter les règles de développement, les tests automatisés et les contrôles de la CI/CD.
Vers une culture de sécurité
La réussite d'une démarche DevSecOps dépend finalement moins de la technologie que de la culture de l'organisation.
L'objectif est de faire évoluer la perception de la sécurité : elle ne doit plus être considérée comme un contrôle externe venant ralentir les projets, mais comme une composante normale de l'ingénierie logicielle.
Cela passe notamment par la formation des développeurs, la collaboration entre les équipes, l'automatisation des contrôles et la mise en place de mécanismes de feedback rapides.
Conclusion
Le DevSecOps répond à une réalité des environnements numériques modernes : il n'est plus possible de séparer complètement développement, exploitation et sécurité.
Intégrer la sécurité dans les processus de développement permet de détecter les vulnérabilités plus tôt, d'automatiser une partie des contrôles et de mieux maîtriser les risques liés aux applications et à leurs dépendances.
Mais le DevSecOps ne se résume pas à installer des scanners de sécurité dans une pipeline. C'est avant tout une démarche organisationnelle et culturelle, soutenue par l'automatisation et intégrée au cycle de vie du logiciel.
La sécurité devient alors une responsabilité collective et continue : concevoir de manière sécurisée, développer de manière sécurisée, déployer de manière sécurisée et surveiller de manière sécurisée.
Commentaires
Connectez-vous pour commenter ou répondre.